Meser10 OTP - מדריך התקנה והגדרה
קוד חד-פעמי ב-SMS בהרשמה, בקופה של WooCommerce ובכניסה לאתר: איך מתקינים, מה כל הגדרה עושה, ואיך זה נראה אצל הגולש.
מה התוסף עושה
- מבקש מספר נייד בטופס ההרשמה של וורדפרס ובטופס פתיחת החשבון של WooCommerce, ופותח את החשבון רק אחרי שהקוד הוזן.
- בקופה של WooCommerce, מבקש לאמת את הנייד שבפרטי החיוב לפני ההזמנה: בכל הזמנה, או רק בתשלום במזומן במסירה.
- מוסיף שלב לכניסה: אחרי הסיסמה, משתמשים בתפקידים שבחרתם מזינים קוד שנשלח לנייד שבפרופיל שלהם.
- שומר על יתרת המסרונים עם מגבלות לשעה לכל מספר, לכל כתובת IP ולכל האתר.
מה צריך לפני שמתחילים
חשבון מסר 10 עם יתרת SMS, מפתח API (בחשבון: הגדרות משתמש, מפתח API) ושם שולח מאושר. שם שולח הוא עד 11 אותיות באנגלית או ספרות, או מספר נייד שאומת בחשבון. אם באתר כבר מותקן Meser10 Connect, התוסף משתמש באותו מפתח ואין צורך להזין אותו שוב.
התוסף נמצא כעת בבדיקה בספריית התוספים הרשמית של וורדפרס. רוצים להתחיל לפני שהוא עולה לספרייה? דברו איתנו ונשלח לכם את קובץ התוסף.
התקנה והגדרה
- מעלים ומפעילים את התוסף Meser10 OTP (תוספים, הוספת תוסף, העלאת תוסף).
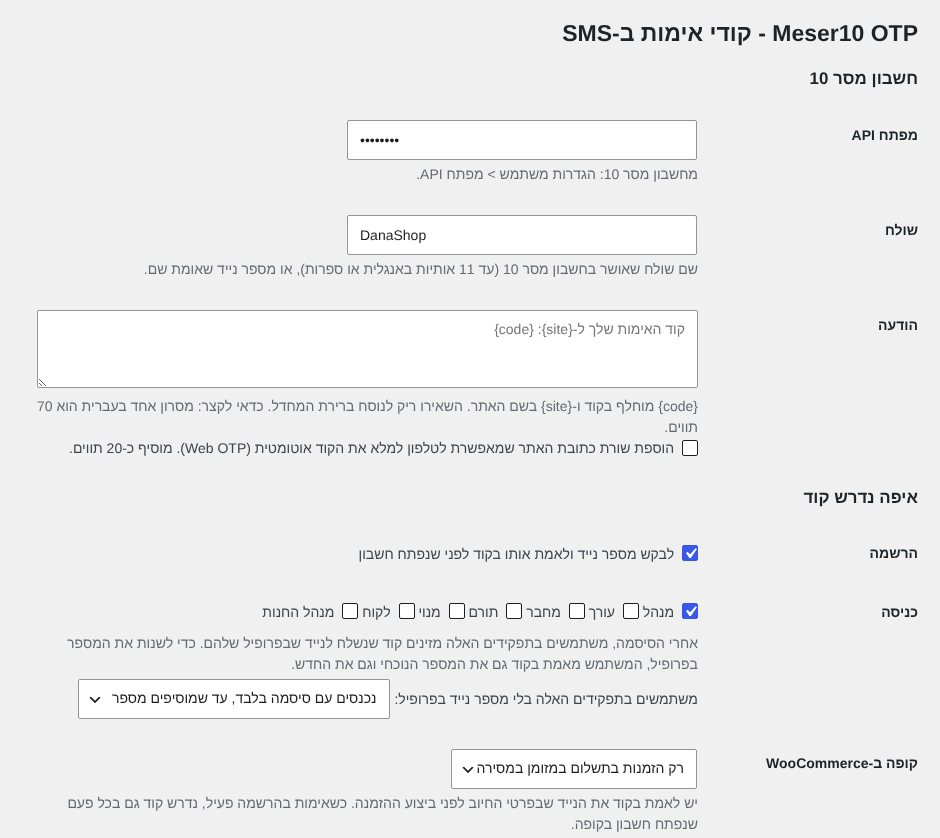
- נכנסים להגדרות, Meser10 OTP.
- מזינים את מפתח ה-API ואת שם השולח המאושר, ושומרים.
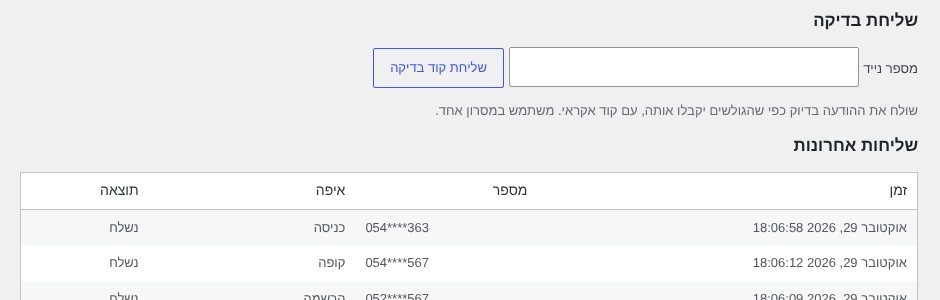
- שולחים לעצמכם קוד בדיקה מתחתית המסך, ובודקים שהוא הגיע.
- מסמנים איפה הקוד נדרש: הרשמה, כניסה לפי תפקיד, קופה, ושומרים.
נוסח ההודעה
בנוסח אפשר לשלב את {code}, שמוחלף בקוד, ואת {site}, שמוחלף בשם האתר. אם משאירים את השדה ריק, נשלח הנוסח המובנה: קוד האימות שלך ל-{site}: {code}. כדאי לשמור על הודעה קצרה, כי מסרון בעברית הוא 70 תווים. האפשרות להוסיף את שורת כתובת האתר מאפשרת לטלפונים לקרוא את הקוד מההודעה ולמלא אותו בעצמם, ומוסיפה את כתובת האתר ואת הקוד שוב, בדרך כלל 25 עד 35 תווים.
הרשמה
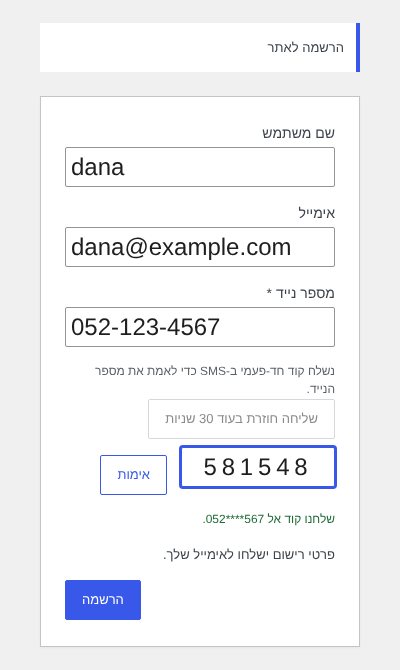
כשמסמנים את ההרשמה, בטופס ההרשמה של וורדפרס ובטופס פתיחת החשבון של WooCommerce מופיע שדה מספר נייד, וכפתור לשליחת קוד. הגולש מקבל את הקוד, מזין אותו ולוחץ אימות, ורק אז הטופס עובר. המספר המאומת נשמר אצל המשתמש.
קופה ב-WooCommerce
בוחרים אם לבקש קוד בכל הזמנה, או רק בהזמנות בתשלום במזומן במסירה. במצב השני, שלב הקוד מופיע רק כשהלקוח בוחר במזומן. לקוח מחובר שכבר אימת את אותו מספר לא מתבקש שוב. ההזמנה מקבלת הערה שהמספר אומת. כשאימות ההרשמה פעיל, נדרש קוד גם בכל פעם שהקופה פותחת חשבון חדש.
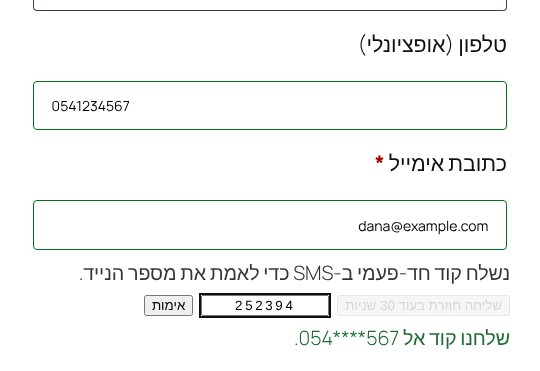
שלב הקוד מוצג בקופה הקלאסית, עם השורטקוד [woocommerce_checkout]. אם עמוד הקופה בנוי מבלוק ה-Checkout, הזמנות שדורשות קוד לא יעברו בו, ומסך ההגדרות מתריע על כך. במקרה כזה מחליפים את הבלוק בשורטקוד.
כניסה לאתר
מסמנים את התפקידים שיידרשו לקוד, למשל מנהל ועורך. אחרי סיסמה נכונה, המשתמש עובר למסך שמבקש את הקוד שנשלח לנייד שבפרופיל שלו, והחיבור לאתר נוצר רק אחרי שהקוד נכון. קודי כניסה הם תמיד באורך 6 ספרות לפחות.
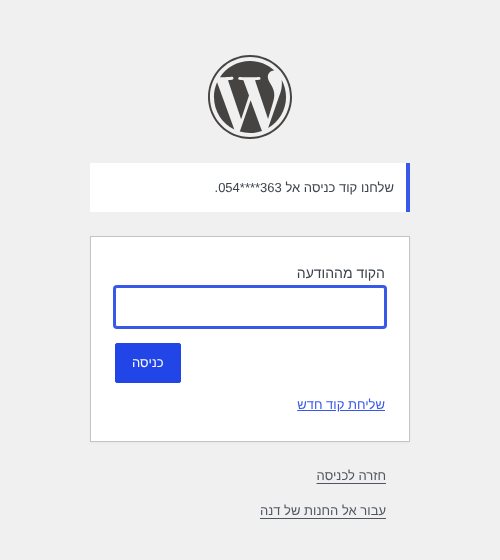
משתמש בתפקיד כזה שאין לו מספר בפרופיל: אתם בוחרים אם הוא נכנס עם סיסמה עד שיוסיף מספר, או שהכניסה שלו נחסמת עד שמנהל יוסיף לו מספר. לפני שבוחרים בחסימה, מוודאים שלכל המנהלים יש מספר, כדי לא לנעול אף אחד בחוץ.
שלב הקוד רץ בטופס הכניסה של וורדפרס (wp-login.php) ובטופס הכניסה של WooCommerce בעמוד החשבון. כניסה עם סיסמה ממקום אחר, כמו חלון קופץ של ערכת עיצוב או טופס כניסה מותאם, נחסמת למשתמשים שנדרש להם קוד, ומוצגת להם בקשה להיכנס מעמוד הכניסה. אם באתר יש טופס כניסה כזה, בודקים אותו עם משתמש בדיקה לפני שמפעילים את הקוד למנהלים.
שינוי המספר בפרופיל
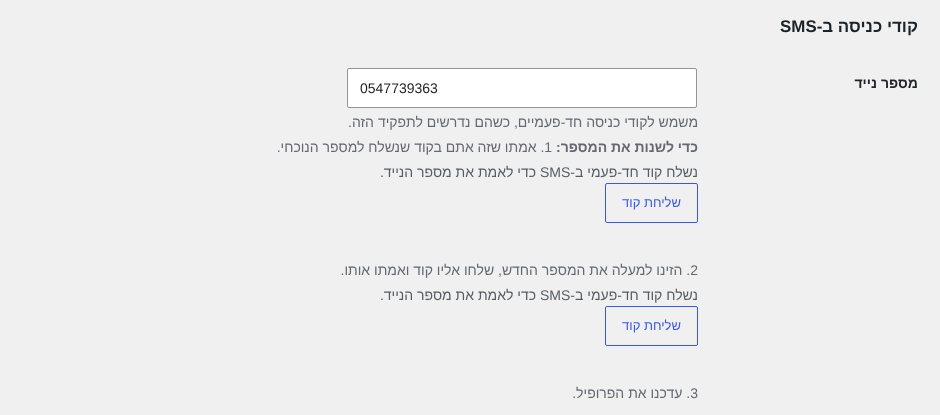
המספר לקודי הכניסה נמצא בפרופיל המשתמש. משתמש שנדרש לו קוד בכניסה ומשנה את המספר בפרופיל של עצמו, מאמת בקוד גם את המספר הנוכחי וגם את החדש, כך שמי שהשיג גישה לחשבון לא יכול להעביר את הקודים לטלפון שלו. מנהל שעורך פרופיל של משתמש אחר מעדכן את המספר ישירות.
מגבלות ויומן
כל קוד הוא מסרון בתשלום, ולכן כל המגבלות ניתנות לשינוי במסך ההגדרות: אורך הקוד, כמה זמן הוא תקף, כמה ניסיונות שגויים מותרים, כמה זמן מחכים לפני קוד חדש, וכמה קודים מותר לשלוח בשעה לכל מספר, לכל כתובת IP ולכל האתר. קודי הכניסה נספרים בנפרד, כך שטפסים ציבוריים לא יכולים לחסום את הכניסה לאתר. בתחתית המסך יש יומן של השליחות האחרונות, עם המספרים מוסתרים חלקית והתוצאה של כל שליחה.
למפתחים
אפשר להוסיף קוד SMS לכל טופס אחר באתר, עם שתי פונקציות:
$sent = meser10_otp_send( $phone, 'my_form' );        // true or WP_Error
$ok   = meser10_otp_verify( $phone, $code, 'my_form' ); // true or WP_Error
כל קוד קשור למספר ולהקשר אחד, ועובד פעם אחת. יש גם מסננים לקבלת מספרים מחו״ל, לכתובת ה-IP האמיתית מאחורי CDN, ולחסימת שליחה, למשל אחרי בדיקת CAPTCHA שנכשלה. לשליחת קודים ממערכת שאינה וורדפרס יש את פונקציית ה-OTP ב-API.
שאלות נפוצות
עוד על התוסף, בקצרה: קוד אימות ב-SMS לאתר וורדפרס. כל התוספים שלנו: תוספי הוורדפרס של מסר 10.